Decir vs hacer: el salto de la era agéntica
· Actualizado elPor José Ramón Vergara · Negocio y construcción con IA
En la encuesta de McKinsey 2026, el 33% del grupo fuera de los líderes en IA reporta trabajar para mitigar acciones no autorizadas. Qué significa para el diseño de guardrails.
Un chatbot que se equivoca te da una respuesta mala. Un agente que se equivoca ejecuta una acción mala.
Ese es el salto de la era agéntica. Y la respuesta corta a por qué tantas empresas lo están cruzando mal es esta: la mayoría diseñó su gobernanza de IA para un chatbot. Revisar respuestas, cuidar alucinaciones, verificar datos. Todo eso sigue siendo necesario. Pero un agente no responde, ejecuta. Y casi nadie ha actualizado los controles para eso.
Los números de McKinsey lo muestran con una claridad incómoda.
Lo que la IA dice contra lo que la IA hace
En su encuesta global The State of AI in 2026 (1.719 participantes en 97 países, en campo entre mayo y junio de 2026), McKinsey preguntó qué riesgos de la IA está trabajando en mitigar cada organización.
En el grupo de encuestados fuera de los AI high performers, el 53% reporta que su organización trabaja para mitigar la inexactitud de la IA.
En ese mismo grupo, el 33% reporta trabajo para mitigar acciones no autorizadas o no intencionadas. Esa respuesta no permite concluir que el resto carezca de controles o que sus agentes ya estén ejecutando acciones sin permiso.
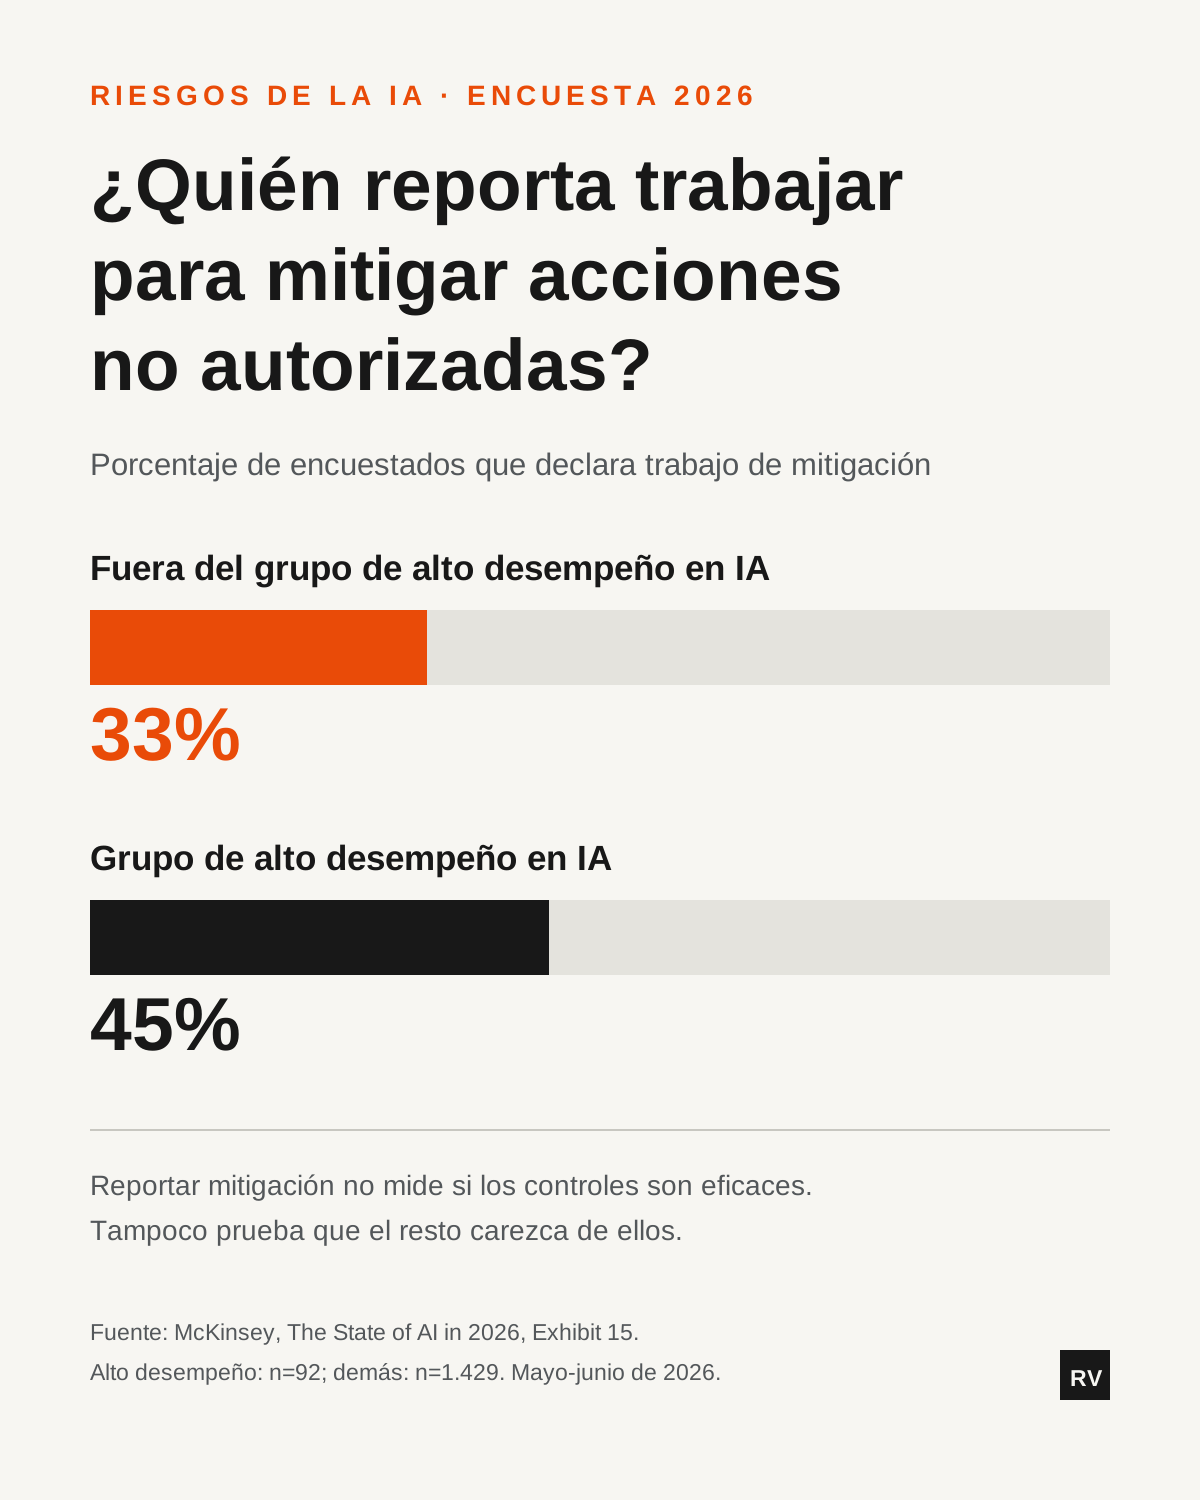
Entre quienes McKinsey clasifica como AI high performers, la cifra sube al 45%. La encuesta muestra una asociación entre alto desempeño y más trabajo declarado para mitigar este riesgo; no demuestra que la mitigación haya causado el mejor resultado económico. Sí ofrece una pregunta útil para cualquier equipo que quiera dar permisos de ejecución a sus agentes.
Los agentes ya están actuando
Esto no es un problema del futuro. En la misma encuesta, entre las empresas de más de mil millones de dólares en ingresos, las que ya escalan agentes de IA en al menos una función pasaron del 27% al 40% en un año.
McKinsey lo había anticipado en su informe sobre confianza en IA de marzo de 2026: en la era agéntica ya no basta con evitar que la IA diga algo incorrecto. Hay que gobernar que haga algo incorrecto. La confianza dejó de ser un accesorio y pasó a ser la base sobre la que se puede escalar.
Mi lectura: seguimos gobernando la IA como si solo hablara
Cuando una empresa adopta un chatbot, el control natural es revisar lo que produce. Un texto malo se corrige antes de salir. Una cifra dudosa se verifica. El error queda contenido en una pantalla.
Cuando la misma empresa suelta un agente, el control debería cambiar de lugar. Ya no importa solo lo que el sistema dice, importa qué puede tocar. Ejecutar una compra, mandar un correo a un cliente, cambiar un precio, escribir en un sistema. El error deja de ser una frase y pasa a ser un hecho.
Darle a un agente permiso de ejecutar sin decirle qué NO puede hacer es como contratar a alguien brillante y no ponerle límites. Ejecutar sin límites no es autonomía. Es un riesgo con permiso.
El guardrail antes que el modelo: tres preguntas
Cuando pongo un agente a actuar sobre una operación real, el primer entregable no es el modelo ni el prompt. Es el guardrail, y cabe en tres preguntas:
- Qué puede tocar solo. Las acciones que el agente ejecuta sin pedir permiso porque su costo de error es bajo o reversible.
- Qué no puede tocar nunca. Las acciones que quedan fuera de su alcance sin importar qué tan seguro esté el modelo: dinero, compromisos con clientes, sistemas críticos.
- Cuándo le pasa la pelota a una persona. El umbral, en monto, en ambigüedad o en impacto, a partir del cual el agente prepara pero no ejecuta.
Si no puedes contestar las tres en una línea cada una, el agente no está listo para producción. No importa qué tan bueno sea el modelo.
Este ejercicio tiene una ventaja adicional: obliga a escribir cómo decide el agente. Y lo que está escrito se puede auditar, mejorar y explicar cuando algo sale mal.
La factura de no hacerlo
Gartner ya proyecta la consecuencia: más del 40% de los proyectos de IA agéntica se cancelará antes de fines de 2027, por costos crecientes, valor de negocio poco claro o controles de riesgo insuficientes. Tres razones, y una de ellas es exactamente esta.
La IA que responde ya la probaste. La IA que actúa es la que hay que saber gobernar.
¿Cuál fue la última acción que un agente ejecutó en tu empresa sin que nadie la revisara?
Fuentes
- McKinsey & Company, The State of AI in 2026: On the road to ROI (agosto de 2026). Exhibit 15: riesgos que las organizaciones trabajan para mitigar.
- McKinsey & Company, State of AI trust in 2026: Shifting to the agentic era (marzo de 2026).
- Gartner, Gartner Predicts Over 40% of Agentic AI Projects Will Be Canceled by End of 2027 (comunicado, 25 de junio de 2025).
Preguntas frecuentes
¿Qué cambia con la IA agéntica frente a un chatbot?
El riesgo. Un chatbot que se equivoca da una respuesta mala. Un agente que se equivoca ejecuta una acción mala: una compra, un correo, un cambio de precio. La confianza deja de ser un accesorio y pasa a ser la base.
¿Qué muestra McKinsey sobre el riesgo de acciones no autorizadas de IA?
En The State of AI in 2026, el 33% de los encuestados fuera del grupo de alto desempeño reporta que su organización trabaja para mitigar acciones no autorizadas o no intencionadas. Entre los encuestados del grupo de alto desempeño, la proporción es 45%. La encuesta no mide la eficacia de esos controles ni demuestra que los demás carezcan de ellos.
¿Qué es un guardrail en un agente de IA?
La definición explícita de qué puede hacer el agente solo, qué no puede hacer nunca y cuándo le pasa la decisión a una persona. Va antes que el modelo: es lo que permite darle permiso de ejecutar sin perder el control.
Sigamos por correo.
Novedades de IA con fuentes, contexto y límites claros.